
iCloud同期
オンにするまではオフです。各項目はiCloudに送られる前にAES-256-GCMで暗号化され、鍵はiCloudキーチェーンにあります。Appleにも私たちにもコードは読めません。iPhone、iPad、Macで同じアカウントが使えるようになります。

FairAuthは、Google、Microsoft、Amazonをはじめ、認証アプリに対応するあらゆるサービスで使う2ファクタ認証(2FA)のワンタイムコードを生成します。コードはデバイス上で暗号化され、アカウント登録は不要で、バックアップの保存先は自分で決められます。
7日間すべてを無料で試して、気に入ったら一度だけ購入。サブスクリプションではありません。
本物のコードです。いま、お使いのブラウザ内で計算しています。どこにも何も送信されません。 このコードはどうやって作られていますか?
第1章: 大切な理由
2ファクタ認証では、サービスはパスワードに加えて短いコードを求めます。そのため、盗まれたパスワードだけではサインインできません。つまり、こうしたコードを保管するアプリは、オンラインで最も大切な鍵を預かっています。しっかり守り、見返りに何も求めないことが大切です。

第2章: コードができるまで
2ファクタ認証をオンにすると、サービスがQRコードを表示します。その中には、デバイスとサービスだけが知る秘密の値が入っています。それ以降、両者はこの秘密の値と現在の時刻から同じコードを計算します。オープンな標準規格RFC 6238のとおり、30秒ごとに新しいコードになります。通信は必要ないため、FairAuthはオフラインでも動作します。このページのコードは、デモ用の秘密の値から、お使いのブラウザ内でその場で計算されています。
QRコードの中に、Base32で書かれています。FairAuthでは、暗号化された保管庫に入ったままです。
MZQW S4TB OV2G QLLE MVWW 6LLT MVRX EZLU1970年1月1日からの秒数を30で割ります。時計が正しければ、どのデバイスでも同じ数になります。
…HMAC-SHA1が秘密の値とその数をかけ合わせ、20バイトにします。最後の1文字で、どこから続きを読むかが決まります。
…その位置から4バイトを取り出して、1つの数にします。その下6桁がコードです。
…FairAuthでも、各コードの下の線が同じように減っていき、残り5秒でオレンジ色になります。残り10秒になると、次のコードがすでに横に表示されます。
スライダを動かして、デバイスの時計をずらしてみてください。サービスは常に正しい時刻で計算します。

このQRコードを、FairAuthまたはほかの認証アプリでスキャンしてください。このページと同じコードが表示されます。どちらも同じ標準に従っているからです。実在のサービスとは関係のないデモ用アカウントなので、確認したら削除してください。

第3章: 乗り換え
FairAuthは、ほかの認証アプリやパスワード管理アプリの書き出しファイル、Google Authenticatorの移行用QRコード、Appleの「パスワード」Appから書き出したファイルを読み込めます。Authyの場合は、データの開示請求を代わりに作成します。読み込みはすべてデバイス上で行われ、何もアップロードされません。追加する前に、見つかった内容を確認できます。古いアプリに書き出し機能がなければ、移行リストがアカウントを1件ずつ案内し、移行済みのものを記録します。
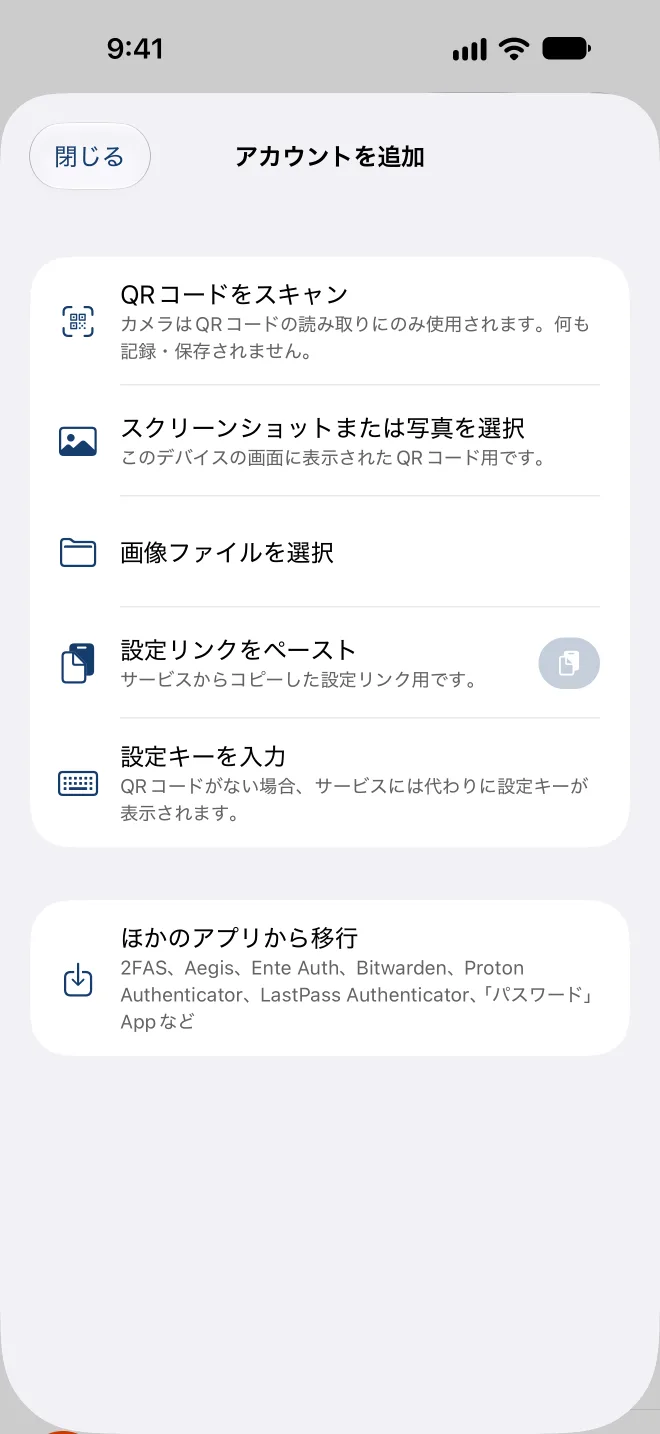
新しいアカウントの追加は数秒です。QRコードをスキャンするか、スクリーンショットを選ぶか、設定リンクを開くか、設定キーを入力します。Macでは、FairAuthが画面上のQRコードを直接読み取ります。画面収録の許可を常に与えておく必要はありません。
第4章: 保護
コードはデバイス上で暗号化されます。それを開く鍵は、Secure Enclaveにある鍵でもう一度ロックされます。Secure Enclaveとは、デバイスのチップ内にある封じられたセキュリティ領域です。その鍵がチップの外に出ることはなく、ほかのデバイスにコピーすることもできません。鍵を取り出せるのはFace ID、Touch ID、またはデバイスのパスコードだけです。確認するのはFairAuthではなく、システムです。

各項目は個別に暗号化され、保管庫内の位置と結び付けられています。そのため、項目を気づかれずに入れ替えたり移動したりすることはできません。
保管庫の鍵は、HPKE(RFC 9180)によって、Secure EnclaveにあるP-256の鍵で包まれます。iOS 26とmacOS 26以降では、量子コンピュータにも耐えるよう設計された方式、ML-KEM-768が加わります。
Face ID、Touch ID、またはデバイスのパスコード。Macでは、Touch IDまたはログインパスワード。FairAuthは選んだ時間が過ぎると再びロックされます。Macでは、スリープ時、画面のロック時、ユーザの切り替え時にもロックされます。
iPhoneとiPadでは、アプリスイッチャーと画面収録中にコードが隠されます。Macでは、FairAuthのウインドウがスクリーンショット、収録、画面共有に表示されません。コピーしたコードはこのデバイスにとどまり、有効期限が切れると、遅くとも60秒後にクリップボードから消えます。
保管庫は、デバイスのiCloudバックアップにもTime Machineにも含まれません。その鍵を一緒に移すことはできないからです。そのためにFairAuthには独自のバックアップがあります。
私たちのサーバも、解析も、広告もありません。外部のコードは暗号化ライブラリのlibsodiumだけです。Mac版FairAuthには、ネットワーク接続を開く権限さえありません。

第5章: バックアップ
バックアップがなければ、iPhoneをなくしたとき、すべてのアカウントを設定し直すことになります。FairAuthには2つの方法があり、両方を併用することもできます。どちらもデバイスから出る前にすべて暗号化され、ずっと無料です。また、誤ってアカウントを削除しても、30日間は「最近削除した項目」に残ります。
オンにするまではオフです。各項目はiCloudに送られる前にAES-256-GCMで暗号化され、鍵はiCloudキーチェーンにあります。Appleにも私たちにもコードは読めません。iPhone、iPad、Macで同じアカウントが使えるようになります。
変更するたびに、その数秒後に選んだフォルダへ保存されます。USBドライブ、NAS、自分のクラウドストレージなどです。FairAuthは保存したファイルを読み戻して確認します。バックアップパスワードにより、Argon2id(1回の試行につき256MiBのメモリ)とXChaCha20-Poly1305で保護されます。最新の5つのバージョンが保持されます。
ファイル形式は公開されているため、FairAuthがなくてもバックアップを開けます。また、Face IDまたはTouch IDで認証すれば、いつでもアカウントを設定リンクやJSONとして書き出せます。

第6章: Macで
コードはメニューバーにあります。検索して、クリックすればコピー完了です。FairAuthは画面上のQRコードを直接読み取り、Safariとアプリでコードを自動入力します。拡張機能を入れればChromeとFirefoxでも使えます。よく使う操作にはキーボードショートカットがあります。1回の購入で、Mac、iPhone、iPadのすべてで使えます。
Appleシリコンを搭載したMacと、macOS 15以降が必要です。
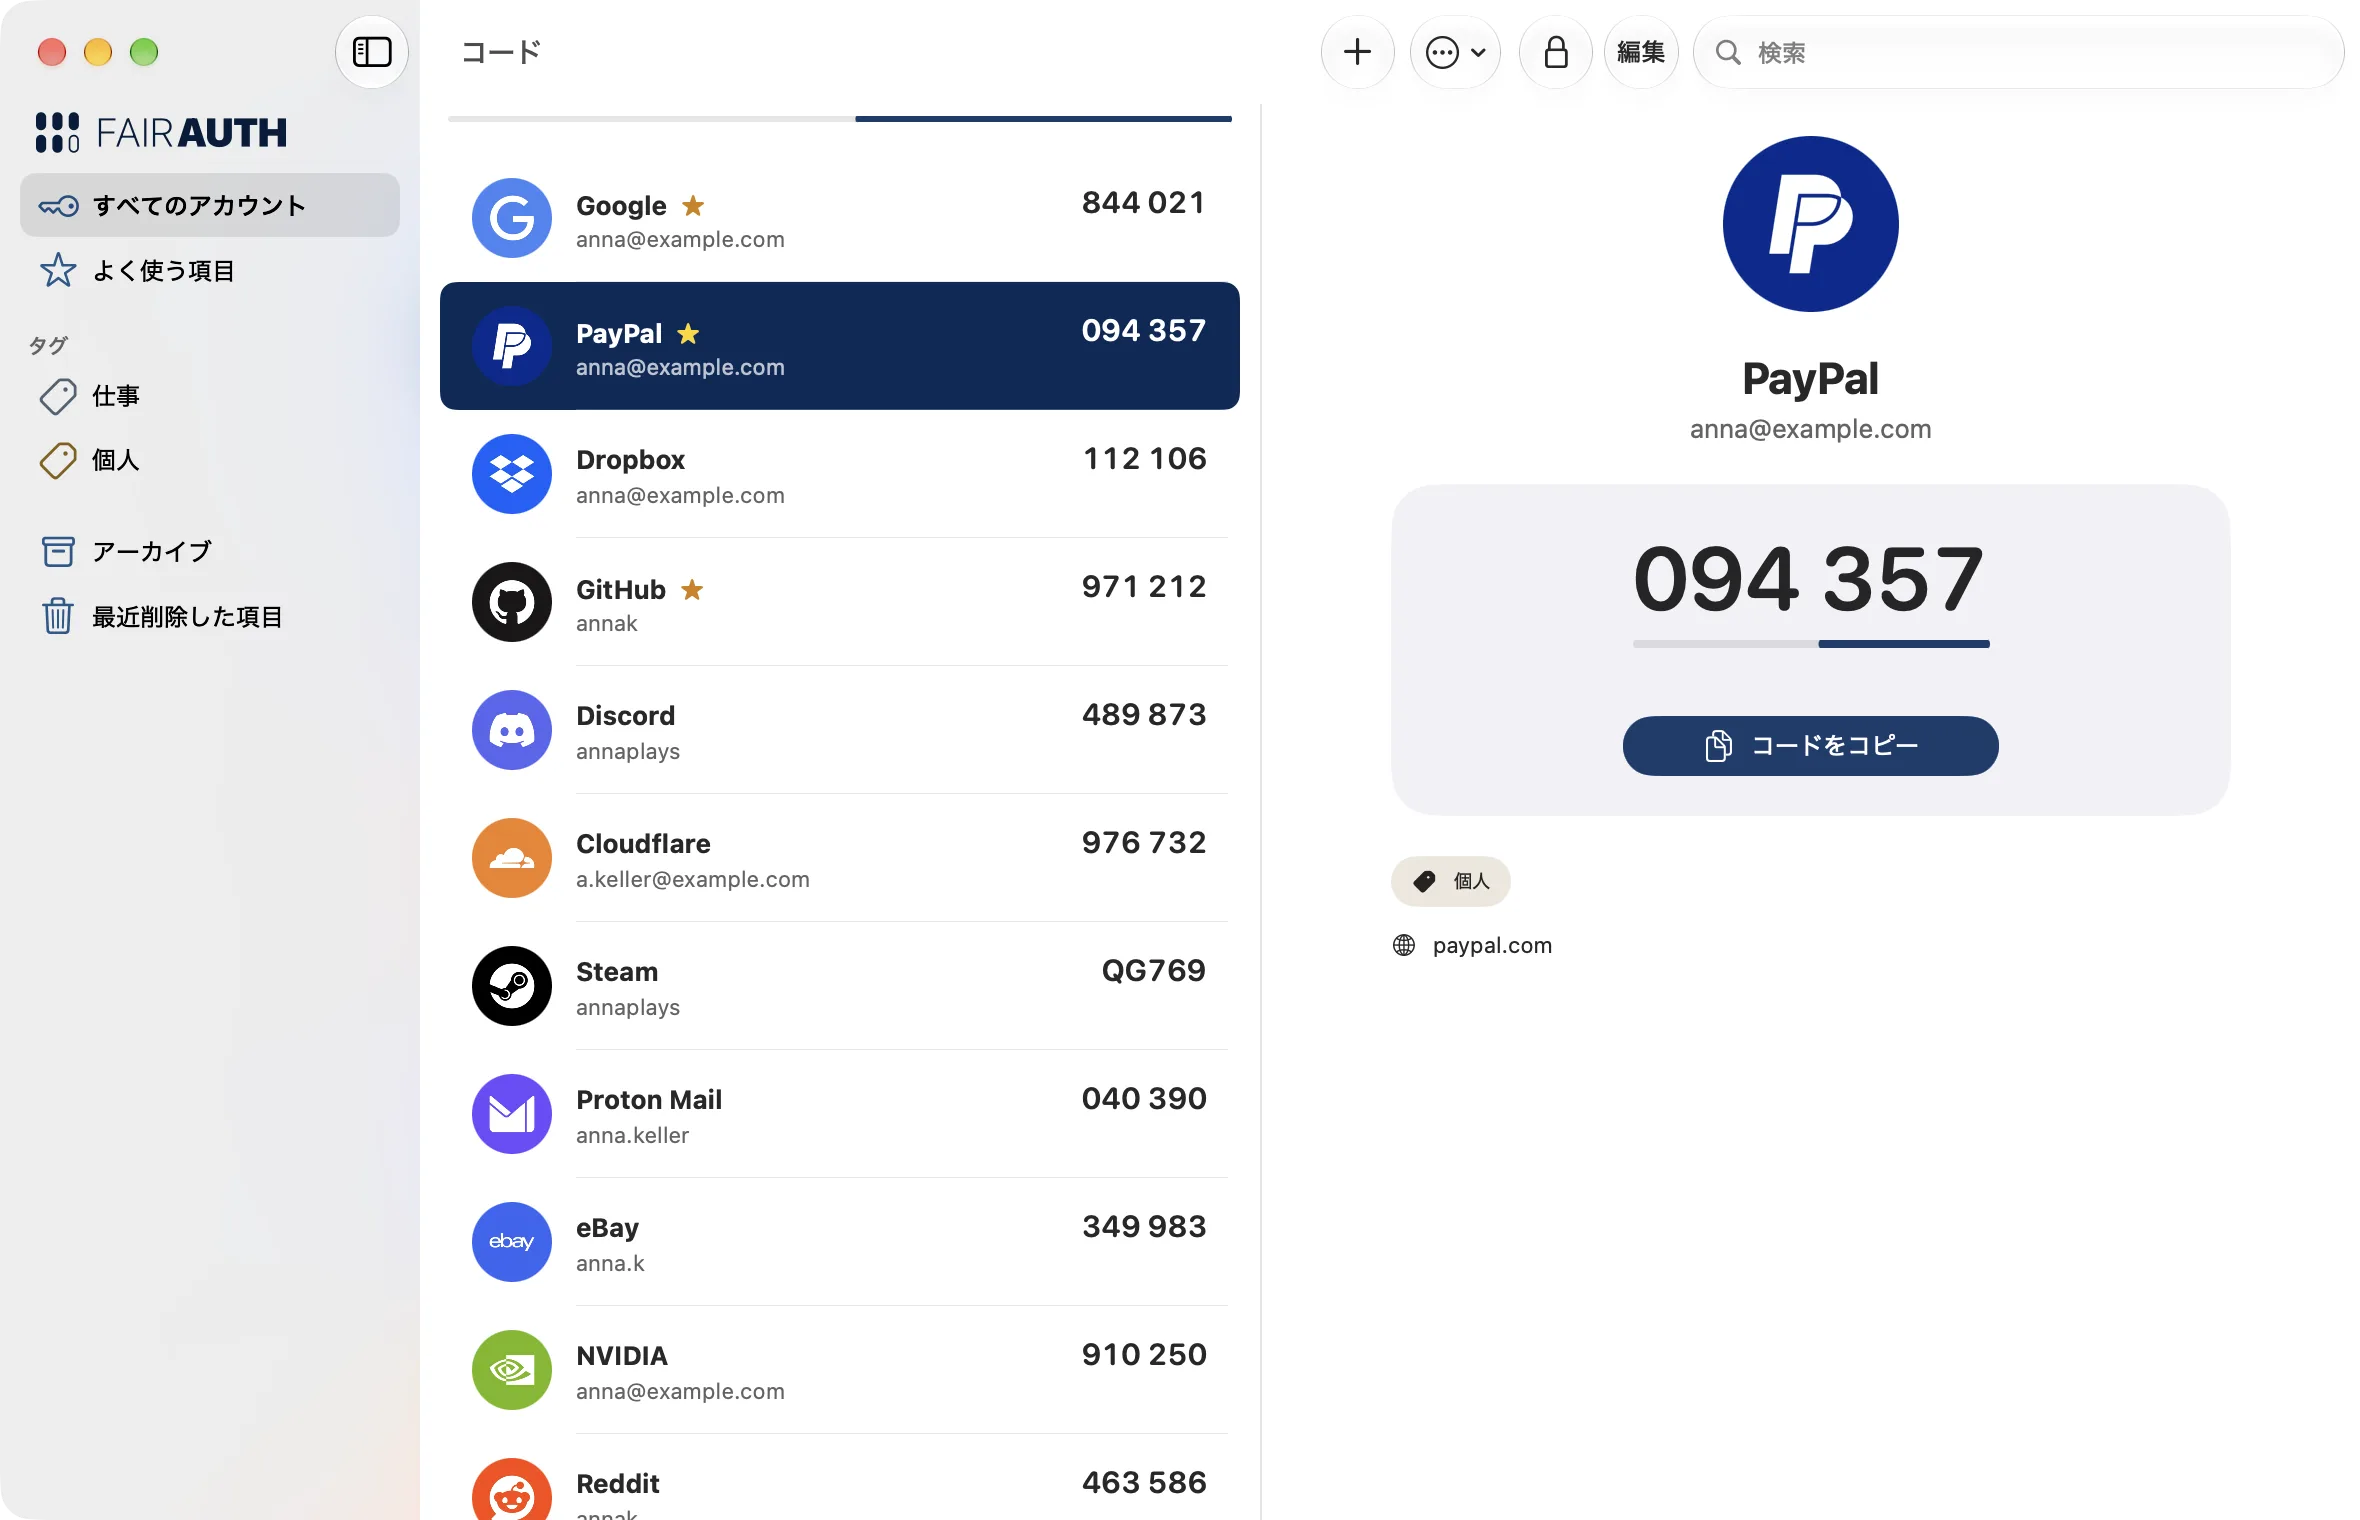
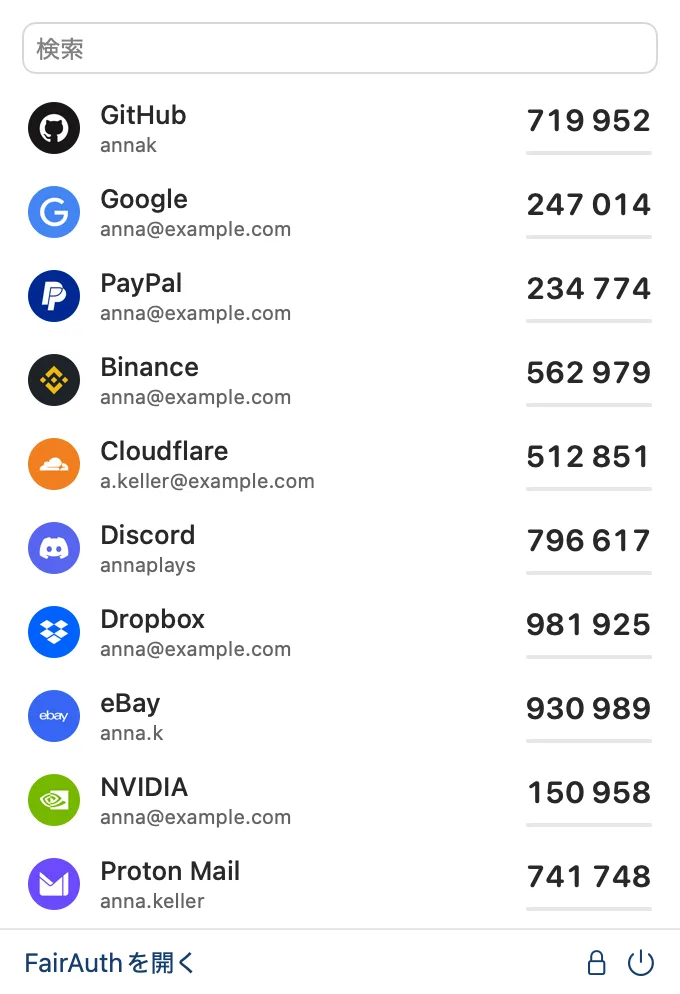
Macでは、FairAuth拡張機能がワンクリックでコードを入力します。入力するのはアカウントに保存したWebサイトだけで、Touch IDまたはログインパスワードで確認した後に限られます。Macの外には何も送られません。
Mac用FairAuth 1.2以降が必要です。
第7章: 正直に
第8章: 5つの約束
FairAuthのどのバージョンでも変わらない5つの約束と、その守り方です。
FairAuthは登録なしで使えます。FairAuthのアカウントがないので、アカウントの紛失、ロック、乗っ取りも起こりません。
iCloud同期をオンにしない限り、データがデバイスの外に出ることはありません。バックアップファイルは自分で選んだ場所に保存され、保存場所はいつでも変更できます。
このアプリには、解析、トラッキング、広告は一切含まれていません。接続先は、iCloud同期と購入のためのAppleだけです。
アカウントの一覧は、暗号化なしのリストとしていつでも書き出せます。バックアップファイルを使うこともできます。その形式は公開されていて、FairAuthがなくても無料のツールで開けます。
コードの表示とコピー、2つのバックアップ、復元、書き出しは、購入の有無にかかわらず、いつでも利用できます。
第9章: 価格
無料トライアル中は、すべての機能を使えます。終了後も、今あるものはすべてそのまま残ります。コード、バックアップ、書き出しはずっと無料です。
サブスクリプションではありません。無料トライアルは自動的に終了し、自動で課金されることはありません。
買い切り、サブスクリプションなし
¥1,500
App Storeでの価格(日本)。他の国や地域では異なる場合があります。
| 無料 | フルバージョン | |
|---|---|---|
| すべてのコードの表示とコピー | はい | はい |
| バックアップファイルとiCloud同期 | はい | はい |
| オープンな形式での書き出し | はい | はい |
| あらゆるバックアップからの復元 | はい | はい |
| 新しいアカウントの追加(ほかのアプリからの読み込みを含む) | いいえ | はい |
| アカウント用の自分の画像 | いいえ | はい |
| 自動入力によるコードの入力 | いいえ | はい |
| ショートカットとウィジェット | いいえ | はい |
コードはデバイス上で暗号化(AES-256)して保存されます。その鍵を守っているのがSecure Enclaveです。これは、デバイスのチップ内でほかから隔離されたセキュリティ領域です。鍵は、Face ID、Touch ID、またはデバイスのパスコードで認証したあとでしか使えません。
FairAuthが生体情報を目にすることはありません。確認はシステムが行います。
Appleのサーバだけです。同期をオンにした場合のiCloudと、購入のためのApp Storeです。FairAuth独自のサーバはありません。
Macでは、FairAuthには独自のネットワーク接続を開く権限すらありません。
まず安心してください。コードは安全です。FairAuthを開くには、Face ID、Touch ID、またはデバイスのパスコードが必要です。
アカウントを取り戻す方法:
はい。「アカウントを書き出す」から、無料でいつでも持ち出せます。方法は3つあります。
保護されていない2つのリストは、Face IDで認証し、警告を確認したあとでのみ作成されます。うっかり他人の手に渡らないようにするためです。
コードはそのまま使えます。コードは私たちのところではなくあなたのデバイスにあり、アプリは私たちのサーバを必要としません。
また、アカウントはいつでも書き出せます。バックアップファイルの形式は公開されているので、FairAuthがなくても開けます。
コードは、iCloudに送られる前にデバイス上で暗号化されます。その鍵はiCloudキーチェーンに保管されていて、Apple自身も読むことができません。つまり、コードを読めるのはあなた自身のデバイスだけで、Appleにも私たちにも読めません。
いいえ。同じAppleアカウントを使っていれば、1回の購入でiPhone、iPad、Macのすべてで使えます。再インストールしたあとは「購入を復元」をタップすれば、フルバージョンが戻ります。

1分で設定でき、7日間すべてを試せます。購入しなくても、コードはそのまま使え、バックアップも無料のままです。
7日間すべてを無料で試して、気に入ったら一度だけ購入。サブスクリプションではありません。